Saltar al contenido
Persehus Iniciar sesión

Herramienta gratuita

¿Qué cambió en tu consola Check Point desde esa fecha?

Indicas desde cuándo y un script de solo lectura te dice qué se cambió, quién lo hizo y qué hay que replicar. Sin backup previo.

Versión 1.1 · Security Management Server R81.20 y R82

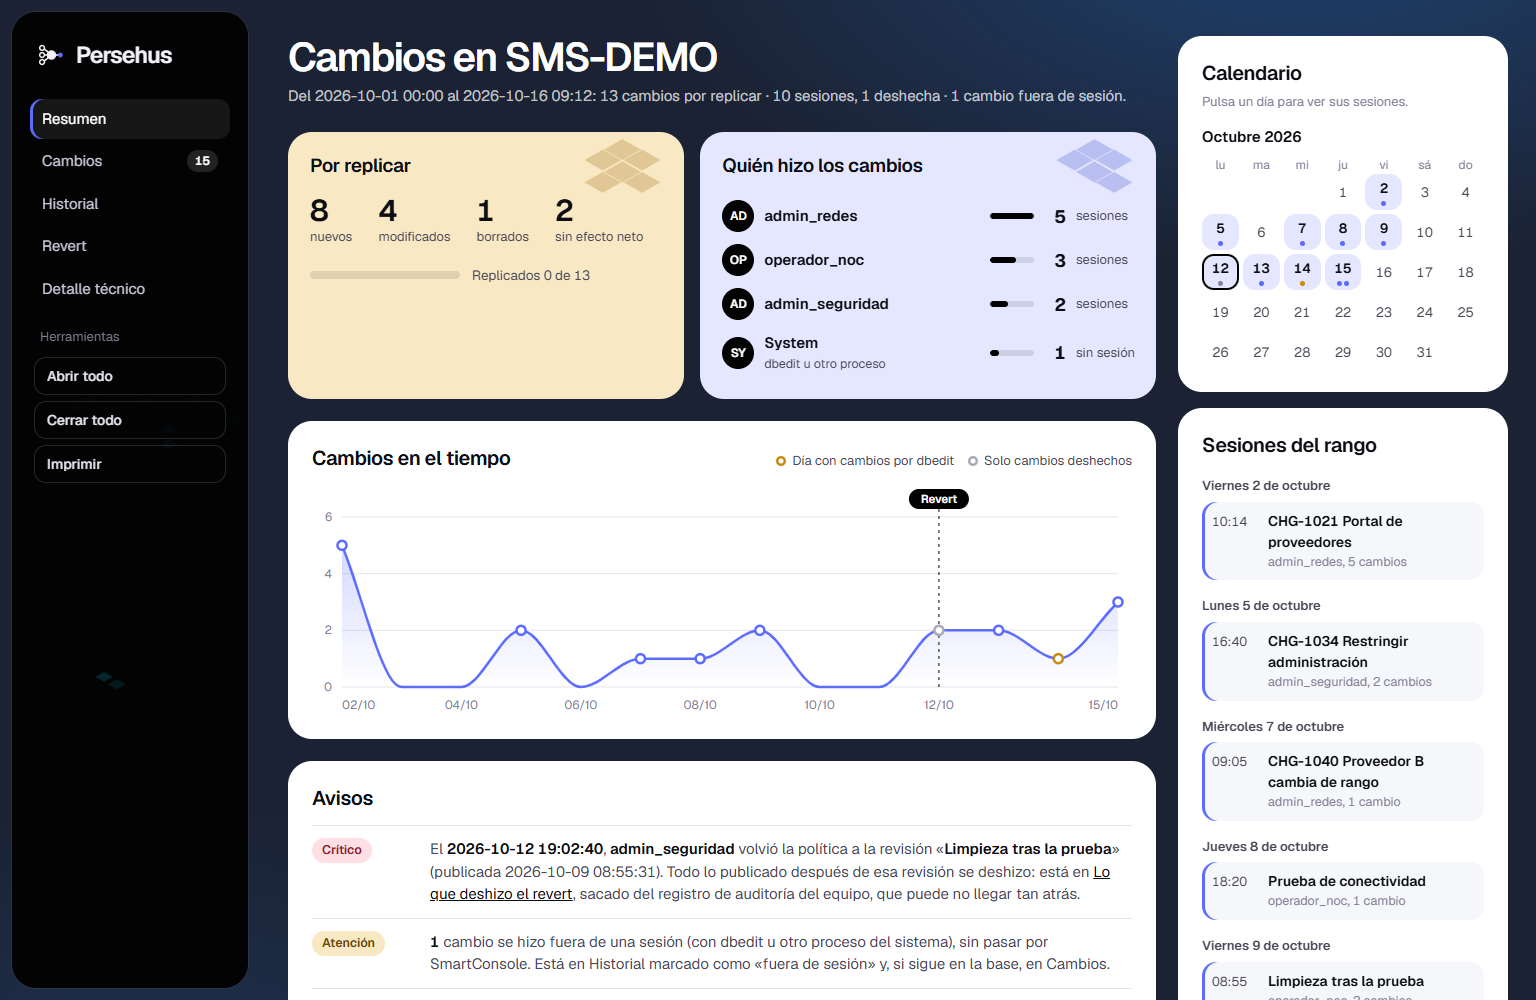
Resumen del informe: cambios por replicar, quién los hizo, gráfica en el tiempo, avisos y calendario

Tres pasos.

  1. Sube el script al SMSDescomprime el zip y copia cambios_politica.sh a /home/admin, con WinSCP o scp.
  2. EjecútaloEn modo Expert, con la fecha desde la que quieres saber.
  3. Abre el informeBaja a tu PC el comprimido que te indica al terminar. Dentro está informe.html: doble clic.
$ scp cambios_politica.sh admin@<ip-del-sms>:/home/admin/
cambios_politica.sh          100%  183KB

[Expert@SMS:0]# bash cambios_politica.sh 2026-10-01
=== Cambios publicados en SMS  desde 2026-10-01  hasta ahora
    versión: Check Point Gaia R82   API: 2.0.1
   política: 12 sesión(es) publicada(s) en el rango
Guardando rulebases actuales...
Comprobando en la base lo creado o modificado en el rango...
Exportando audit log...
Listo: /var/log/cambios_SMS_20261101-1515.tar.gz
Bájalo a tu PC, descomprímelo y abre informe.html con doble clic.

Lo que las herramientas nativas de Check Point no te muestran.

Las revisiones y el Change Report de SmartConsole no cuentan toda la historia. Este script cruza las revisiones, el registro de auditoría y el estado de la propia base. Así encuentra lo que la interfaz gráfica de Check Point no te enseña:

  • Cambios por dbedit o GuiDBedit, con su autor y su hora reales.
  • Administradores y perfiles de permisos.
  • Sesiones de revisiones purgadas.
  • Lo que deshizo un Revert to Revision.
  • Objetos y ajustes de cualquier tipo creados o modificados en sesiones que no dejaron rastro: recorre todas las listas que el API de tu versión sabe mostrar, en el dominio y en System Data.
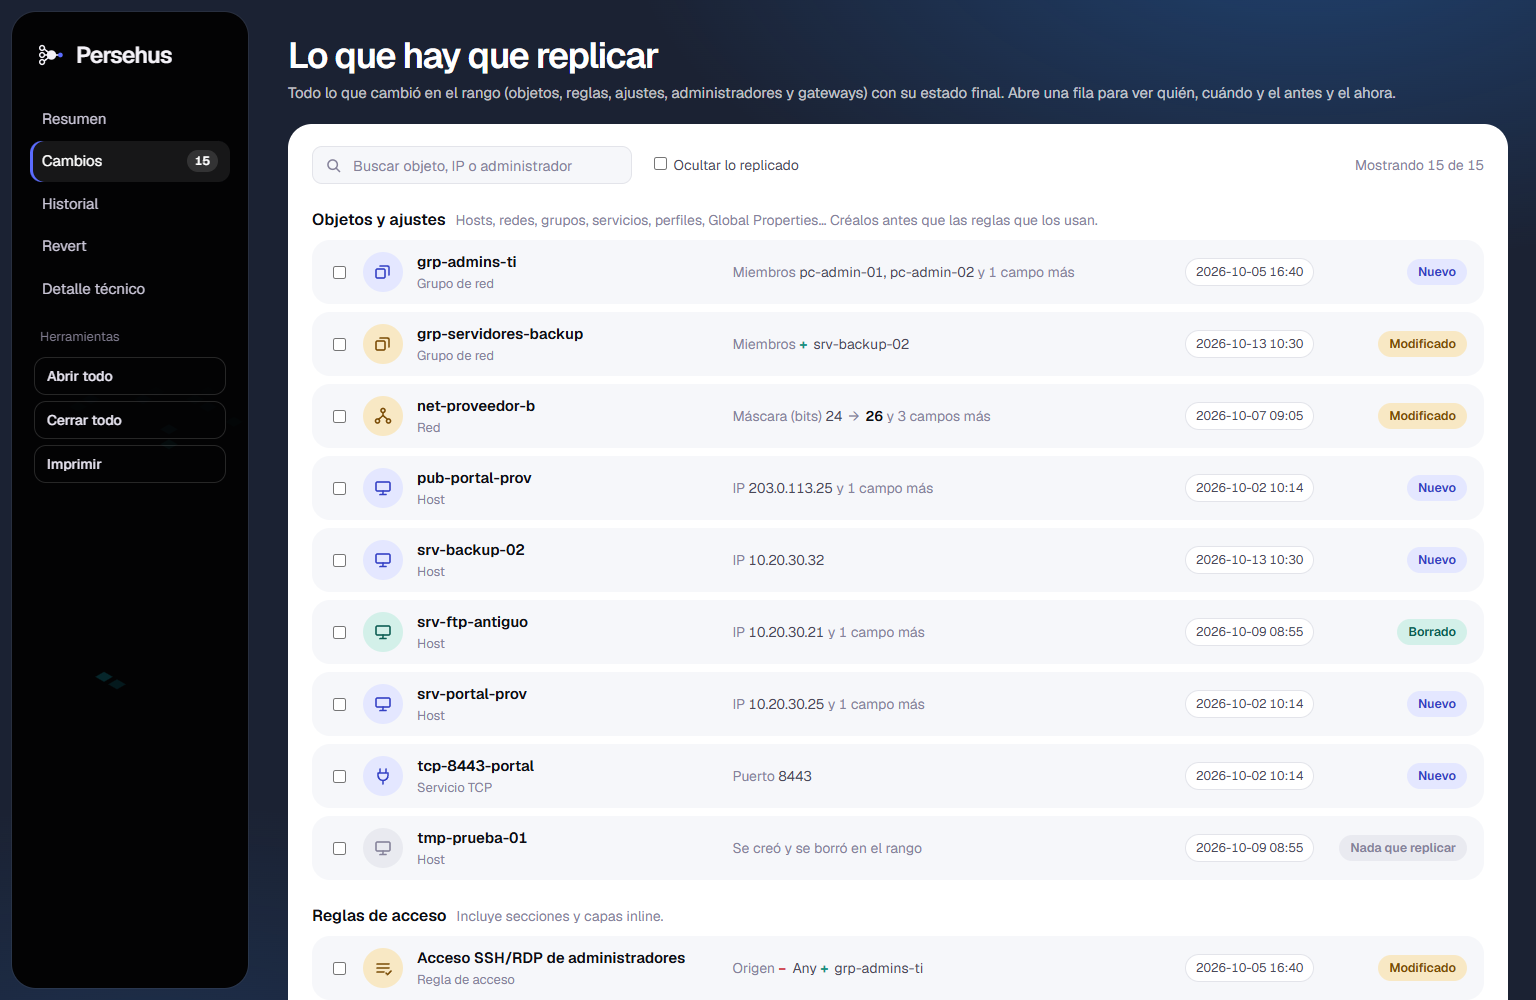
Página Cambios: lista de objetos y reglas por replicar, con su estado
Cambios: qué replicar, con el antes y el ahora.
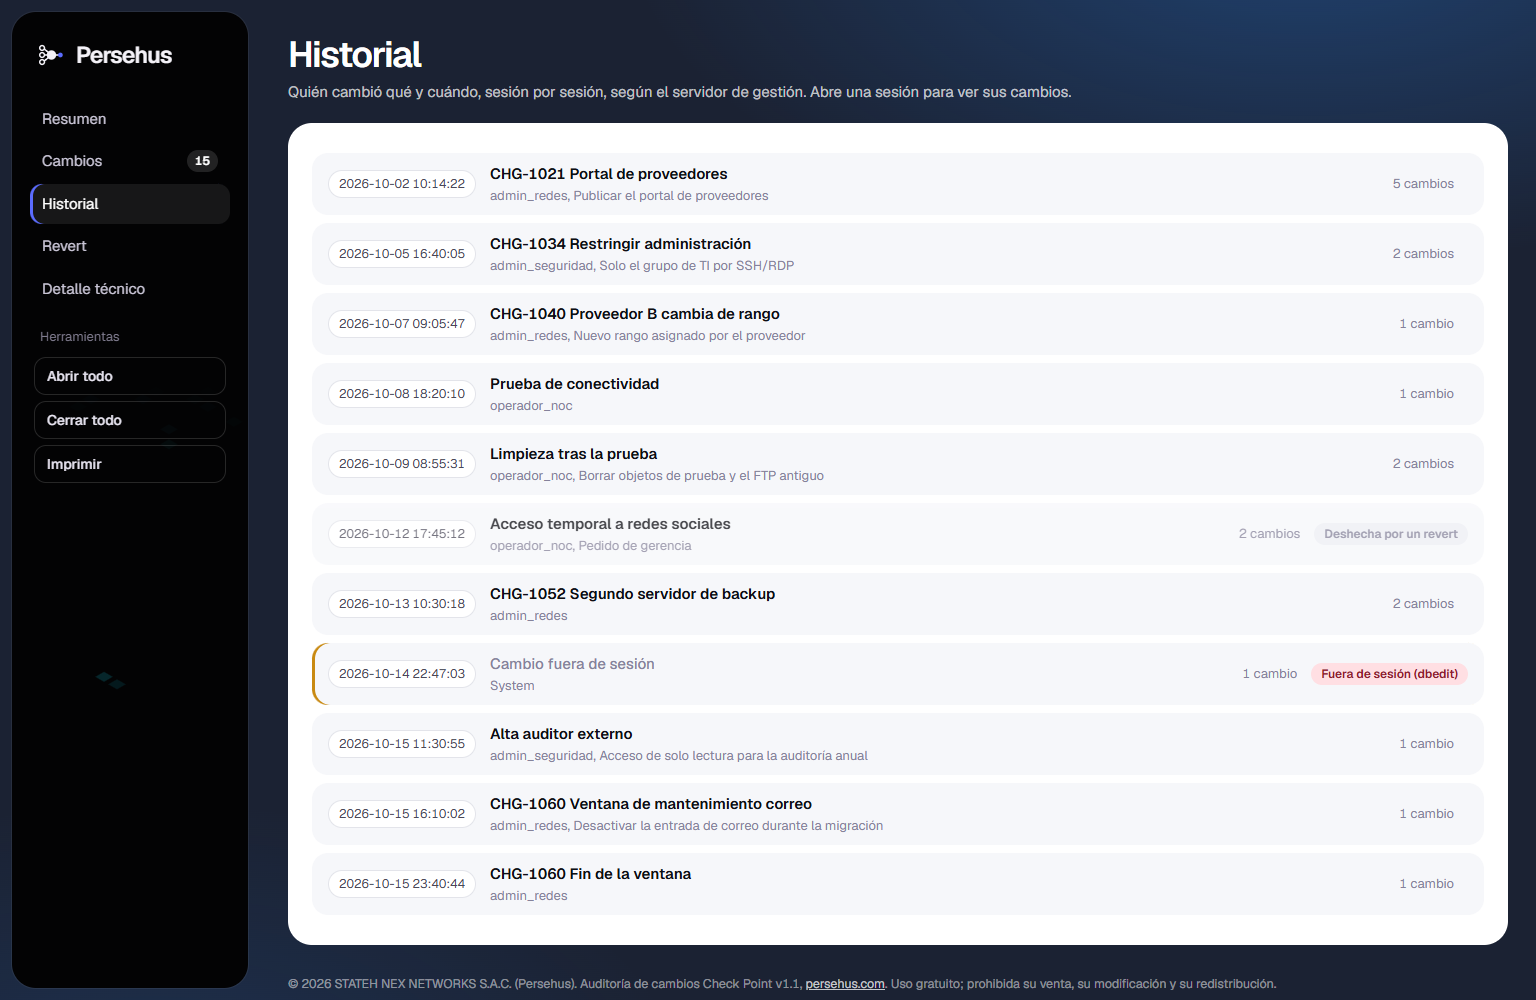
Página Historial: sesiones por fecha y administrador
Historial: quién cambió qué y cuándo.

Sin letra pequeña.

Solo lectura

Abre una sesión read-only del Management API. No publica, no bloquea objetos, no instala política y no modifica la base. Solo escribe su resultado en /var/log/. Medido en un SMS de producción: ocupa un núcleo entre 5 y 15 minutos, la memoria no varía y las consultas van una detrás de otra, como un administrador recorriendo la consola.

Nada sale de tu equipo

El script no envía nada a ningún sitio. El resultado contiene tu política: trátalo como información confidencial.

Lo que no se puede ver

Si una sesión purgada tampoco quedó en el audit log, lo que borró o movió antes de la purga no deja rastro. El informe da la fecha de la purga y avisa si el audit log no cubre tu rango. Tres ajustes no llevan fecha en la base (mensaje de inicio de sesión, actualización de CA de confianza y programación de actualizaciones IPS): si cambiaron en una sesión sin registro, no se puede saber.
Descargar gratis

Puedes usarlo en tu trabajo y en los servicios que prestas a tus clientes. No está permitido venderlo, modificarlo ni redistribuirlo. Se entrega tal cual, sin garantía; las condiciones completas están en las Políticas de uso de Persehus Scripts.